

ISO 21001:2018, Educational organizations – Management systems for educational organizations – Requirements with guidance for use atau Sistem Manajemen Organisasi Pendidikan (SMOP) merupakan standar sistem manajemen yang berdiri sendiri dan selaras dengan ISO 9001 (Sistem Manajemen Mutu) melalui penerapan High Level Structure (HLS). Fokus dari standar ini, terdapat pada interaksi spesifik antara lembaga pendidikan, peserta didik, pelanggan dan pihak terkait lainnya. Standar ini menyediakan alat manajemen umum untuk lembaga pendidikan yang bertujuan untuk meningkatkan proses pembelajaran dan memenuhi kebutuhan dan harapan para pelanggan.
Bagi lembaga pendidikan yang akan menerapkan ISO 21001:2018, perlu memenuhi persyaratan yang terdapat pada ISO 21001:2018. Persyaratan-persyaratan tersebut mencakup klausul 4 – 10 yang terdapat pada ISO 21001:2018. Kali ini, kami akan memberikan pengetahuan mengenai pemenuhan persyaratan pada klausul 6 khususnya akan membahas mengenai Tindakan untuk Risiko dan Peluang. Ketika merencanakan Sistem Manajemen Organisasi Pendidikan (SMOP), lembaga pendidikan wajib mempertimbangkan isu internal dan eksternal yang terdapat pada Klausul 4.1, serta pihak-pihak berkepentingan pada klausul 4.2 untuk menentukan risiko dan peluangnya. Penentuan tindakan risiko dan peluang perlu ditangani untuk :
- Memberikan kepastian bahwa SMOP dapat mencapai hasil yang diinginkan,
- Meningkatkan pengaruh yang diinginkan,
- Mencegah, memitigasi atau mengurangi, pengaruh yang tak diinginkan,
- Mencapai peningkatan berkelanjutan,
Setelah itu, lembaga pendidikan akan membuat penilaian serta memanajemen risiko. Pada saat melakukan manajemen risiko, ada langkah-langkah yang perlu dilihat pada ISO 31000:2018 mengenai manajemen risiko. Langkah-langkah yang harus dilakukan untuk melakukan manajemen risiko adalah sebagai berikut:
Langkah 1 : Tentukan Kriteria Risiko
Pada langkah ini, lembaga pendidikan harus menentukan kriteria risiko melakukan penilaian kriteria tersebut. Ketika menentukan kriteria risiko, lembaga pendidikan bisa membuatnya menjadi 3 kriteria dasar yaitu:
- Risiko Tinggi / High Risk
Sederhananya risiko tinggi merupakan risiko yang berdampak besar pada lembaga pendidikan dan harus segera ditindaklanjuti dalam kurun waktu di bawah 6 bulan.
- Risiko Sedang / Medium Risk
Sederhananya risiko sedang merupakan risiko yang berdampak sedang pada lembaga pendidikan dan harus segera ditindaklanjuti dalam kurun waktu 6 – 12 bulan.
- Risiko Rendah / Low Risk
Sederhananya risiko rendah merupakan risiko yang tidak terlalu berdampak pada lembaga pendidikan namun tetap ada dan kecil. Untuk risiko ini harus segera ditindaklanjuti dalam kurun waktu 1 – 2 bulan.
Untuk menentukan kriteria risiko yang lebih baik, lembaga pendidikan bisa melakukan penjelasan kriteria risiko dengan cara yang lebih komprehensif seperti melibatkan waktu, biaya dan hal lainnya yang menjadi pertimbangan dari manajemen puncak seperti target lembaga pendidikan serta parameter lain terkait keamanan informasi.
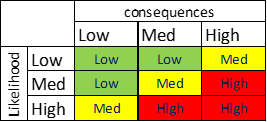
Selain menentukan kriteria risiko, pada langkah ini lembaga pendidikan juga harus menentukan kriteria untuk melakukan penilaian. Maksudnya, lembaga pendidikan harus menentukan bagaimana sebuah risiko dikatakan rendah, medium dan tinggi. Maka perlu dibuat kriteria penilaiannya, seperti penilaian berdasarkan likelihood (kemungkinan) dan consequences (dampak) risiko tersebut muncul. Sehingga nantinya akan memunculkan tabel kriteria penilaian berikut :
Langkah 2 : Identifikasi Risiko
Berikutnya, lembaga pendidikan harus melakukan identifikasi risiko pada proses utama dan pendukung dari aktivitas yang berkaitan dengan informasi, K3 dan kinerja pendidikan.Setelah dilakukan identifikasi dan penilaian risiko, ditemukan risiko tinggi maka perlu dilakukan analisis risiko.
Langkah 3 : Analisis Risiko
Pada langkah ini, perlu dilakukan analisis risiko ketika menemukan risiko yang tinggi. Cara analisis risikonya dapat mengikuti Langkah 1 dan 2.
Langkah 4 : Evaluasi Risiko
Jika pada analisis risiko masih ditemukan risiko tinggi / sedang / rendah, maka perlu melakukan penyelesaian dengan kriteria yang terdapat pada Langkah 1. Setelah itu ditentukan penanganan risikonya.
Langkah 5 : Mitigasi Risiko
Mitigasi risiko adalah tindakan dalam menangani risiko yang ditemukan. Setelah menentukan tindakan dalam menangani risiko.
Langkah 6 : Rencana Tindakan untuk Mitigasi
Tentukan personil yang bertanggung jawab terhadap tindakan yang dilakukan. Pastikan juga dalam pelaksanaan tindakan mitigasi diberikan batas waktu penyelesaiannya.
Langkah 7 : Persetujuan Keberterimaan Sisa Risiko
Setelah melakukan tindakan untuk mitigasi, maka dilakukan penilaian ulang terhadap risiko terkait. Dari hasil penilaian ulang ini, maka akan mendapatkan keberterimaan risiko (risk acceptance)
Pada risk management terdapat 6 tindakan untuk menerima risiko sisa yaitu:
- Menghilangkan risiko
- Mengambil risiko karena terdapat peluang di dalamnya
- Menghilangkan sumber risiko
- Mengubah kemungkinan (likelihood) atau mengubah consequence (konsekuensi/dampak)
- Berbagi risiko
- Mengelola risiko dengan membuat parameter tindakan
Informasi-informasi di atas tentunya bisa anda dapat lebih banyak dengan bergabung ke dalam Group Update Informasi ISO Standar – QMS Consulting. Bagi yang berminat bisa menekan link di bawah ini :
https://s.id/GroupInformasiISO
0 Comments